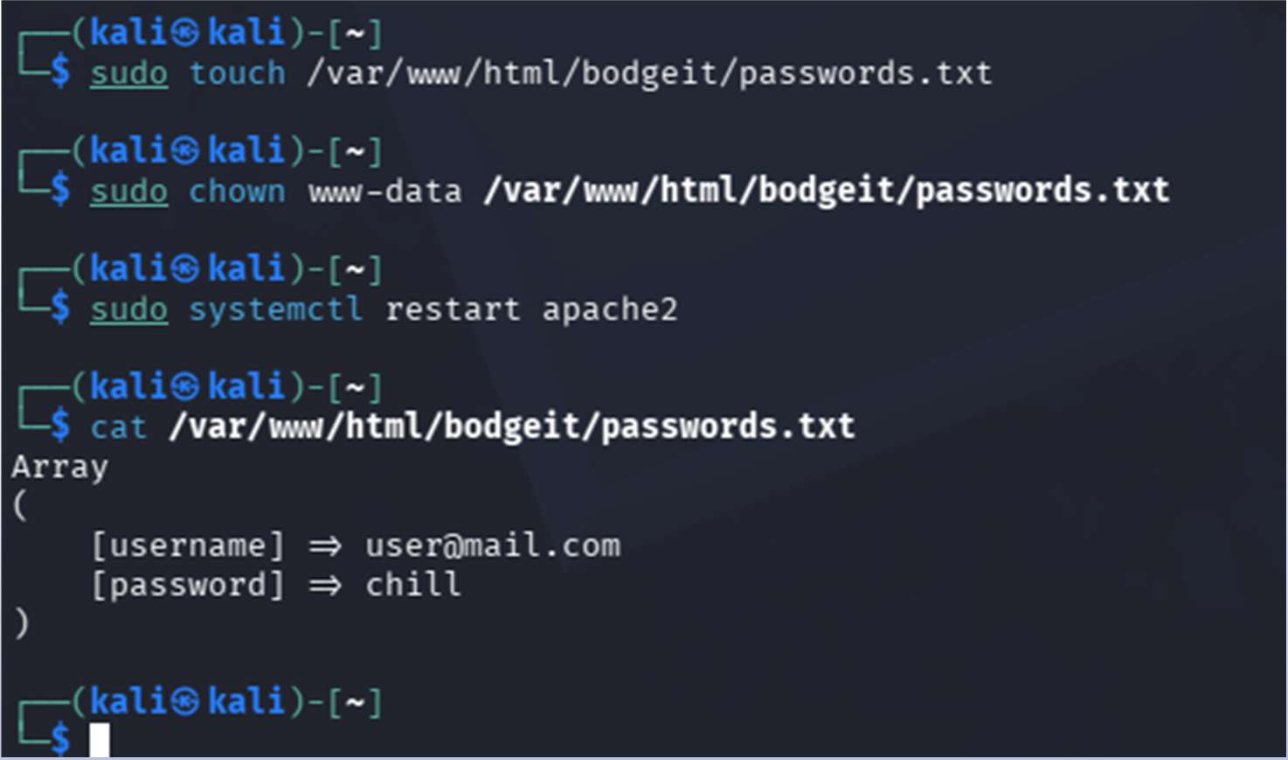
Poiché un clone statico può generare sospetti se la navigazione si interrompe dopo il login, un approccio più sofisticato prevede di scaricare l'intero sito bersaglio (come l’applicazione Bodgelt) utilizzando strumenti come wget. Successivamente, il codice della pagina di login viene alterato affinché i dati inseriti vengano inviati a uno script PHP malevolo. Questo script esegue due azioni sequenziali: prima salva le credenziali sottratte in un file di testo (es. passwords.txt), e immediatamente dopo inoltra la richiesta di login al server legittimo. In questo modo, l’esperienza utente prosegue senza interruzioni visibili, rendendo l’attacco estremamente difficile da rilevare.