L’Address Resolution Protocol (ARP) mappa gli indirizzi IP (Layer 3) ai MAC address (Layer 2). Essendo un protocollo stateless e privo di autenticazione, si basa sulla fiducia intrinseca delle risposte ricevute.
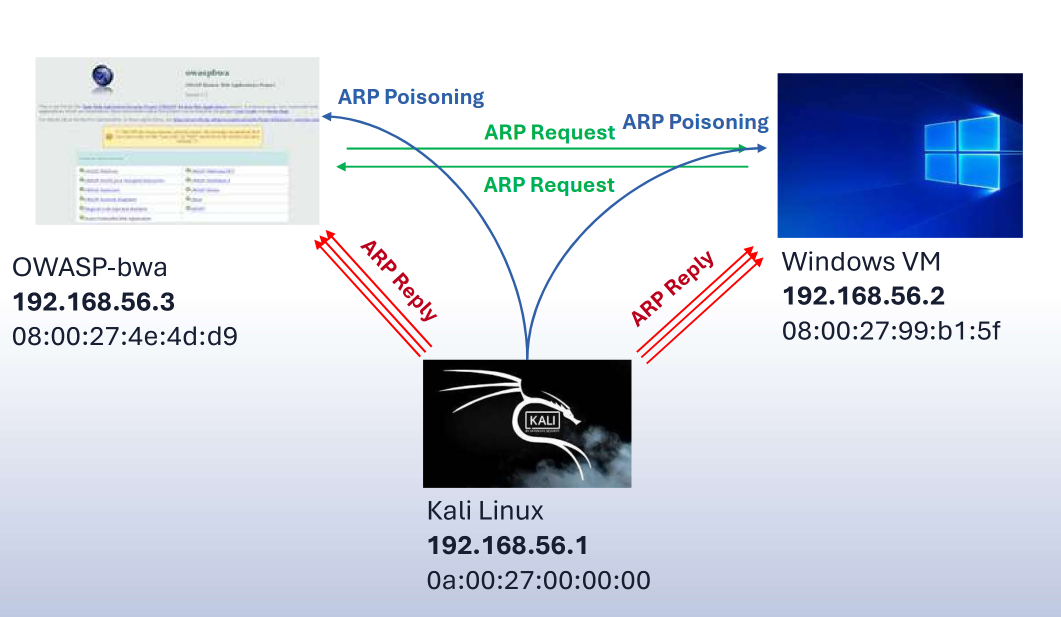
Dinamica dell’Attacco Man-in-the-Middle
- Iniezione: L’attaccante invia “ARP Reply” falsificate ai target (es. vittima e gateway).
- Avvelenamento della Cache: I target aggiornano le proprie tabelle ARP associando l’IP del partner di comunicazione al MAC address dell’attaccante.
- Intercettazione: Il traffico tra le vittime viene fisicamente instradato attraverso la macchina dell'attaccante, che può visualizzarlo, registrarlo o modificarlo prima di inoltrarlo.
Esercitazione
L’esercitazione pratica si concentra sull’uso di strumenti specifici per posizionarsi come “uomo nel mezzo” (Man-in-the-Middle) tra due macchine vittima in una LAN. Il processo si articola in cinque fasi principali:
- Verifica Preliminare: Sulla macchina Windows si esegue il comando
arp -aper visualizzare la tabella ARP originale e annotare le associazioni IP-MAC corrette prima dell’attacco. - Configurazione di Ettercap: Si avvia l’interfaccia grafica (
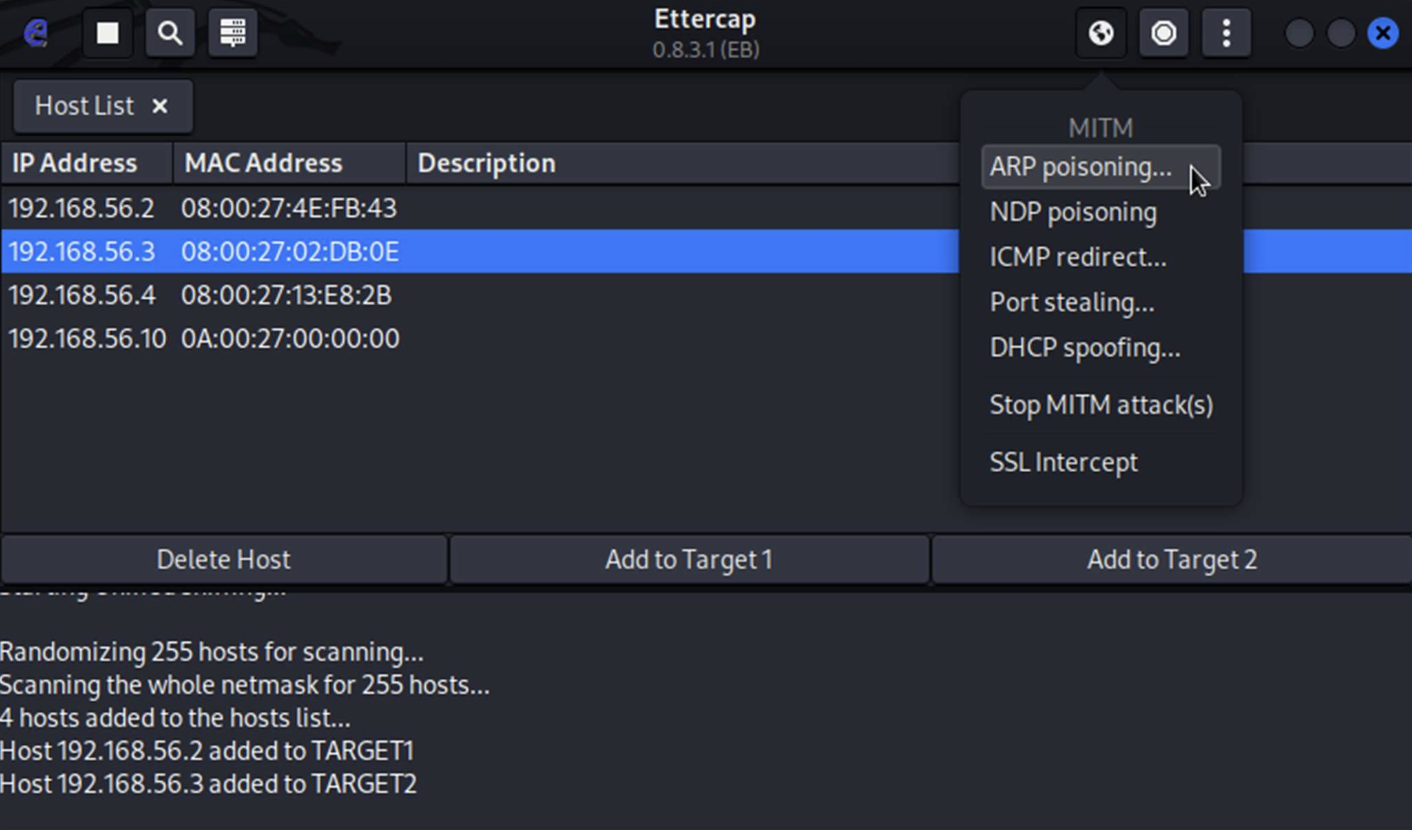
sudo ettercap -G) e si seleziona l’interfaccia di rete corretta (tipicamenteeth0). - Host Discovery: Si esegue una scansione della rete tramite l’icona della lente d’ingrandimento per identificare tutti gli host attivi nella sottorete.
- Targeting: Si aggiunge l’IP del client Windows (
192.168.56.2) al Target 1. Si aggiunge l’IP del server OWASP-BWA (192.168.56.3) al Target 2. - Esecuzione dell’Attacco: Si attiva l’ARP Poisoning dal menu MITM (icona del globo), selezionando l’opzione specifica per iniziare a inviare pacchetti falsificati.
Risultati e Analisi
L’efficacia dell’attacco viene confermata analizzando nuovamente la tabella ARP della vittima (Windows) con il comando arp -a:
- Prima dell’attacco: L’IP
192.168.56.3(Server) è associato al suo MAC address reale. - Durante l’attacco: L’IP
192.168.56.3risulta ora associato allo stesso MAC address della macchina Kali dell’attaccante (192.168.56.1). - Conseguenza: La vittima crede erroneamente che l’attaccante sia il server. Tutto il traffico destinato al server passa ora attraverso la macchina Kali, permettendo all’attaccante di intercettare dati sensibili come password o sessioni di chat.
Mitigazione e Prevenzione
Per contrastare lo sniffing e l’ARP poisoning si adottano diverse strategie:
- Monitoraggio: Ispezione regolare delle tabelle ARP (
arp -a) per rilevare MAC duplicati. - Sicurezza degli Switch:
- Port Security: Limita il numero di MAC address per porta.
- DHCP Snooping: Crea un database di binding IP-MAC fidati.
- Dynamic ARP Inspection (DAI): Verifica i pacchetti ARP confrontandoli con il database del DHCP snooping.
- Difesa Crittografica: Uso di protocolli sicuri (HTTPS, SSH, TLS) per proteggere i dati anche in caso di intercettazione.