Il panorama della sicurezza informatica è radicalmente mutato con l'avvento del Malware as a Service (MaaS). Questo modello di business ricalca perfettamente quello del legittimo _Software as a Service_ (SaaS): i fornitori sviluppano soluzioni malevole pre-confezionate e le offrono a noleggio o in vendita sul dark web.
Il Sistema e l’Offerta MaaS
L’ecosistema MaaS è un vero e proprio mercato sotterraneo che include:
- Sviluppatori: Esperti di sicurezza che creano exploit e malware.
- Venditori: Forniscono pacchetti ospitati, istruzioni per l'uso e supporto tecnico.
- Consumatori: Criminali che acquistano il software per scopi illeciti (ma anche ricercatori e governi che lo studiano per creare patch).
Le offerte variano da attacchi “standard” (virus, trojan, ransomware) ad attacchi mirati gestiti direttamente dalle compagnie MaaS su commissione del cliente. Paradossalmente, il servizio include spesso un’assistenza post-vendita e persino una sorta di “cura della vittima” con consigli su come proteggersi in futuro dopo aver pagato.
Ransomware as a Service (RaaS)
Una variante critica del MaaS è il Ransomware as a Service (RaaS). Qui, gli operatori affittano l'infrastruttura di controllo e il ransomware stesso ad affiliati, i quali si occupano della parte operativa dell'attacco.
Il Ciclo di Attacco (Kill Chain)
Il processo si articola in sei fasi principali:
- Distribuzione: Diffusione del malware tramite phishing, malvertising o file torrent.
- Infezione: Installazione sulla macchina target.
- Staging: Il malware si stabilisce nel sistema (persistenza) e comunica con l’esterno.
- Scansione: Ricerca di dati locali o di rete da criptare.
- Criptazione: Blocco dei file tramite chiavi crittografiche.
- Pagamento: Visualizzazione della richiesta di riscatto.
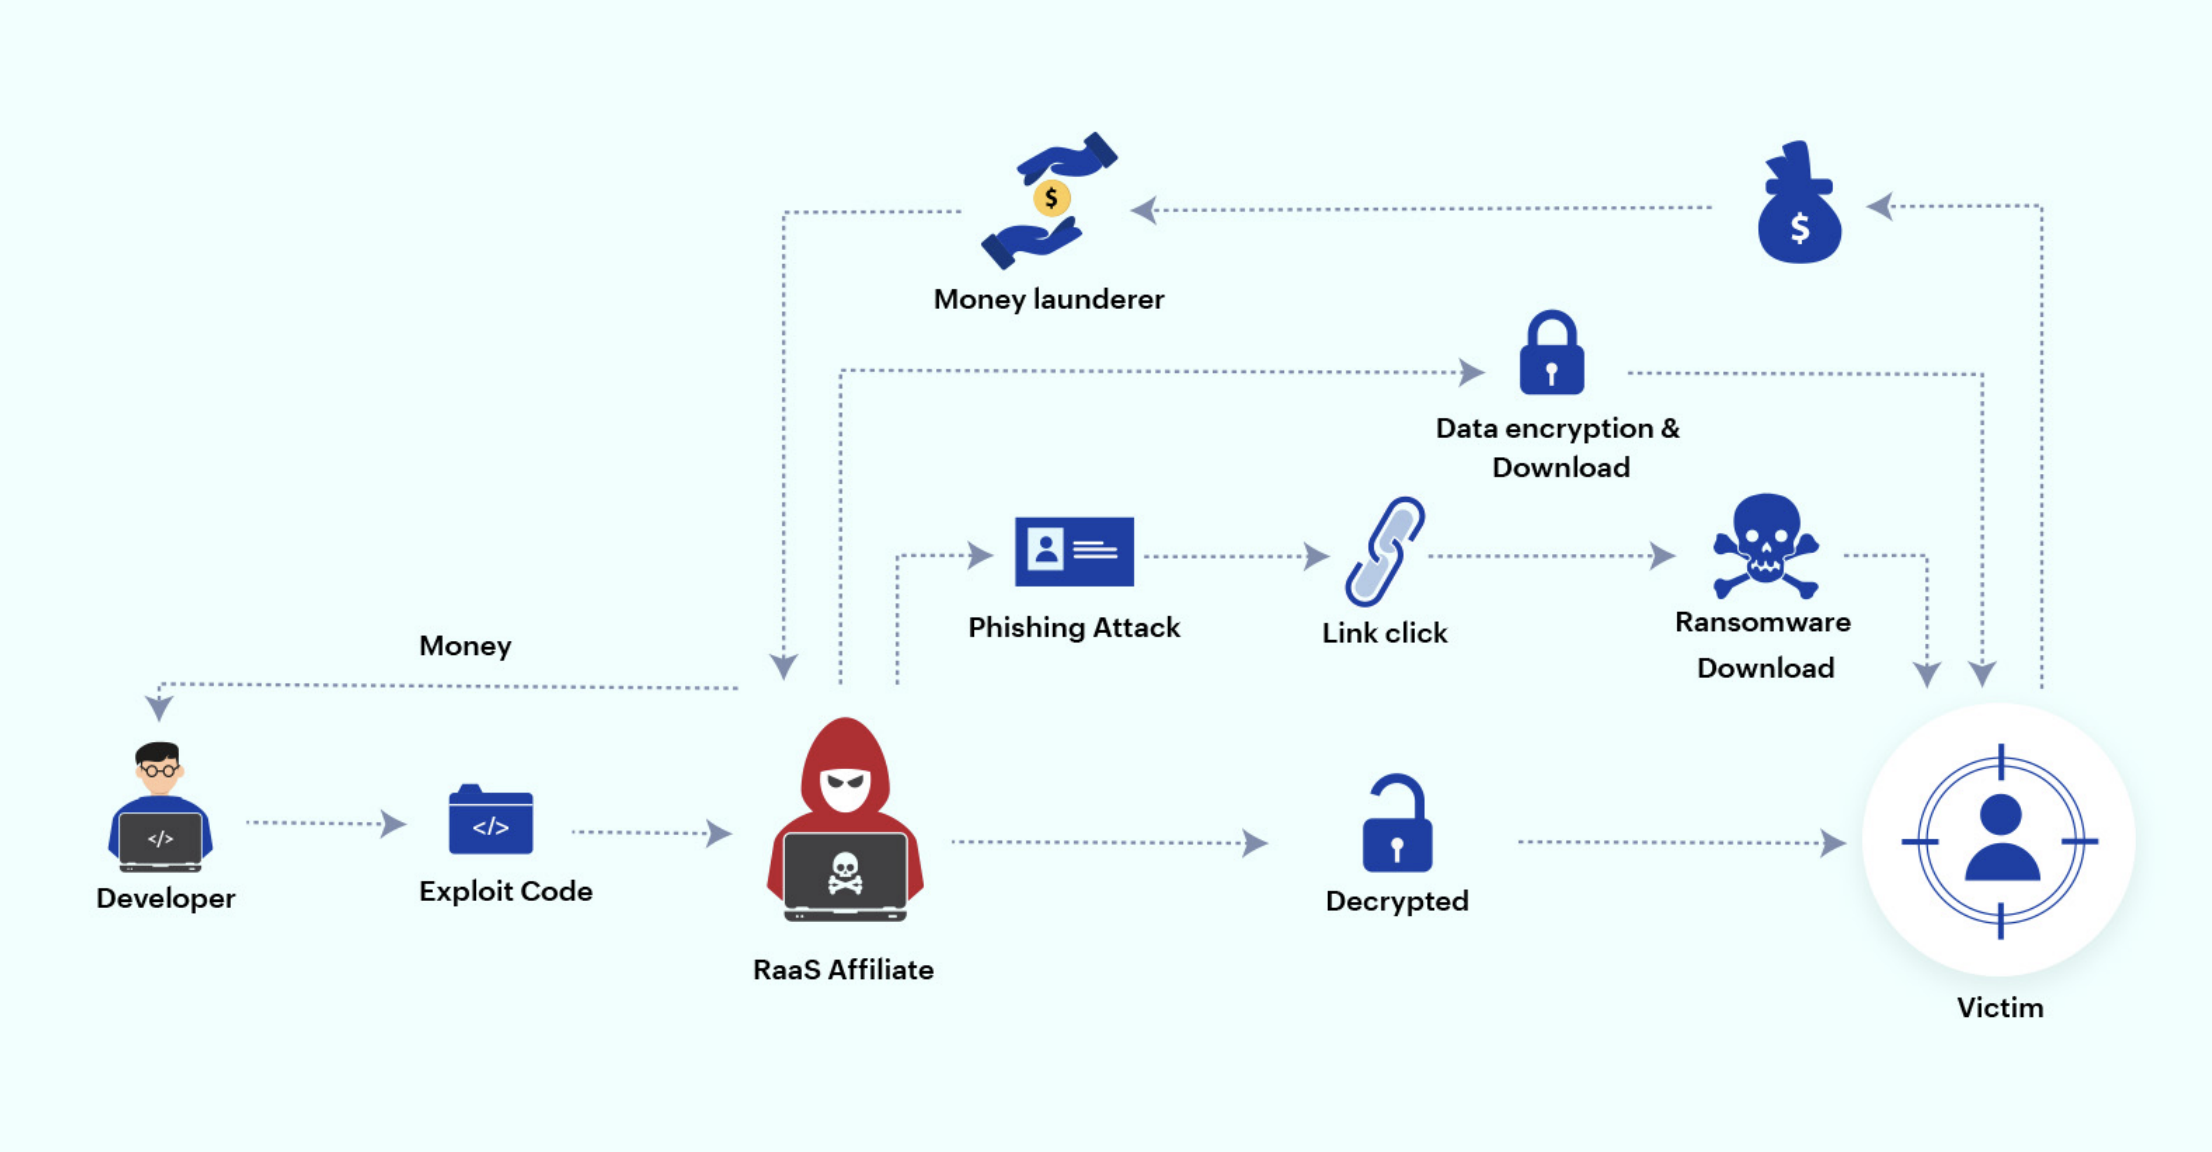
Il profitto viene generalmente gestito tramite modelli di abbonamento o, più comunemente, tramite la divisione dei profitti, dove gli operatori trattengono una percentuale (spesso il 30-40%) su ogni riscatto pagato dalla vittima agli affiliati.
Tipologie di pagamento
In questa tipologia di servizio ci sono varie disposizioni di pagamento al quale l'affiliato può partecipare:
- Pagamento una tantum: Unico pagamento per ottenere il servizio;
- Abbonamento mensile: Pagamento tramite un abbonamento mensile per ricevere il servizio;
- Modello “Affiliato”: Pagamento mensile con spartizione del riscatto incassato che viene pagato dalla vittima;
- Condivisione dei profitti: Non c'è nessuna tassa d'ingresso ma ogni riscatto incassato dalla vittima viene diviso con il fornitore del servizio.
Tecniche di Rilevamento
Le principali strategie di difesa contro i ransomware includono:
- Signature-based: Confronto degli hash del file con database di malware noti. È veloce ma inefficace contro nuove varianti (basta aggiungere un byte per cambiare l’hash).
- Analisi del traffico dati: Monitoraggio di volumi e timestamp insoliti. Molto efficace ma soggetta a molti “falsi positivi”.
- Analisi del comportamento: Monitoraggio dell’esecuzione dei file per rilevare attività anomale (es. criptazione di massa). Non richiede firme, ma è lenta e il danno potrebbe iniziare prima dell’intervento del sistema.
I Rootkit: L’Invisibilità nel Sistema
Un Rootkit è un insieme di strumenti software progettati per fornire a un utente non autorizzato l’accesso di massimo livello (root/admin) a un sistema, nascondendo al contempo la propria presenza. Una volta installato (spesso tramite phishing), permette di spiare attività, rubare dati o disattivare antivirus.
Tipologie di Rootkit
I rootkit vengono classificati in base a dove “risiedono” nel sistema:
- Bootloader: Infettano il meccanismo di avvio del PC prima del sistema operativo.
- Firmware/Hardware: Si nascondono nel codice dei dispositivi hardware (difficilissimi da scovare).
- Kernel: Attaccano il cuore del sistema operativo, garantendo un controllo totale e catastrofico.
- Memory: Risiedono nella RAM e scompaiono con un semplice riavvio.
- Application: Modificano file regolari dell’utente, risultando però più facili da individuare a causa di comportamenti atipici dei file stessi.
Funzionamento dei Rootkit a livello Kernel
A livello di kernel, i rootkit utilizzano tecniche avanzate come:
- System Service Hijacking: Sostituiscono o modificano i puntatori nella tabella SSDT (System Service Descriptor Table), deviando le chiamate di sistema legittime verso codice malevolo.
- DKOH (Dynamic Kernel Object Hooking): Manipolano il Virtual File System (VFS) modificando le strutture dati come inode o dentry (“etichette” e “metadati” che descrivono dove si trova un file e chi può vederlo) per nascondere file o cartelle.
- DKOM (Direct Kernel Object Manipulation): Modificano direttamente le strutture dati del kernel in memoria per nascondere processi attivi o elevare i privilegi, rendendoli invisibili al gestore degli oggetti del sistema.
Cosa è il VFS
Il VFS è lo strato che permette al sistema di leggere diversi tipi di memorie (Hard Disk, RAM, NTFS, ecc.) come se fossero un’unica struttura.
Strategie di Rilevamento Rootkit
Oltre alle tecniche basate su firme e comportamenti, per i rootkit si utilizzano:
- Controllo dell’integrità: Confronto dei file di sistema correnti con versioni pulite per notare alterazioni.
- Analisi basata sulla differenza: Confronto tra i binari installati su disco e quelli residenti nella RAM.
- Analisi dei dump di memoria: Esame post-mortem della memoria di sistema per identificare tracce attive.